
La ciberseguridad ferroviaria es un viaje, no un producto
Aprendizajes de las colaboraciones de Wabtec en ciberseguridad
Introducción: más que mandatos de ciberseguridad
Mucho antes de que la TSA emitiera la directiva de seguridad 1580/82-2022-01 para ayudar a reducir los riesgos que representan las amenazas de ciberseguridad en las operaciones ferroviarias críticas, los operadores ferroviarios se unieron de manera proactiva para formar el Comité de Seguridad de la Información Ferroviaria (RISC) y abordar los problemas de ciberseguridad como sector.
Sin embargo, incluso con esta loable ventaja inicial, la ciberseguridad ferroviaria sigue siendo un trabajo en progreso, ya que los operadores y sus socios del ecosistema se enfrentan a las complejidades de hacer que una vasta infraestructura, principalmente heredada, sea más resiliente y segura.
Una gran parte del desafío, que un ferrocarril comparte con los actores industriales en general, es que la implementación de medidas de ciberseguridad a gran escala no es solo un problema de tecnología de la información (TI), sino también de tecnología operativa (OT). No existe un único proveedor de software de seguridad que tenga un plan, un parche o una solución para la amplia combinación de activos físicos y digitales que componen las flotas ferroviarias actuales.
No existe una fórmula mágica.
Desarrollar y desarrollar el conjunto adecuado de soluciones de ciberseguridad para el sector ferroviario requerirá tiempo y la colaboración entre los transportistas y proveedores que mejor conocen el sector, y un enfoque basado no solo en la perspicacia del software, sino también en un conocimiento profundo de la tecnología operativa, algunas de las cuales son anteriores a Internet.
Cómo empezar
Una gran parte de la realización de esta tarea consistirá en comprender que las soluciones importantes llevan tiempo y deben implementarse con mucho cuidado. Si bien es tentador pensar que las soluciones de seguridad adicionales pueden hacer que las operaciones ferroviarias sean más «conformes», las soluciones a corto plazo para los desafíos con implicaciones de seguridad y protección a largo plazo no son suficientes.
Una de las principales implicaciones de las soluciones integradas es que son difíciles de gestionar y mantener, lo que hace que su funcionamiento sea más costoso con el tiempo. La forma más eficiente de avanzar es analizar el problema con detenimiento desde el principio y diseñar soluciones que resistan la prueba de la ciberseguridad con el tiempo.
«Los ferrocarriles tienen mucho que hacer en lo que respecta a la ciberseguridad», afirma Susan Peterson Sturm, directora sénior de Ciberproductos y Alianzas Estratégicas de Wabtec. «La TSA exige capacidades de seguridad que no son orgánicas para los activos físicos y digitales originales de sus redes, y el sistema de seguridad que está surgiendo ahora para las empresas no se adapta a las realidades y los rigores de las operaciones ferroviarias. Dicho esto, la industria ferroviaria tiene experiencia en ponerse manos a la obra y trabajar con sus socios para hacer frente a los grandes desafíos. Basta con ver lo que hemos conseguido juntos al desarrollar el Positive Train Control (PTC)».
Establecer estándares, establecer marcos
Un catalizador que ayuda a impulsar el pensamiento y el desarrollo de soluciones de ciberseguridad ferroviaria es el establecimiento de estándares y marcos que se ajusten bien a las demandas regulatorias. Estos estándares y marcos proporcionan a los operadores ferroviarios y a sus socios del ecosistema un lenguaje y un punto de referencia comunes para planificar y ejecutar medidas de ciberseguridad.
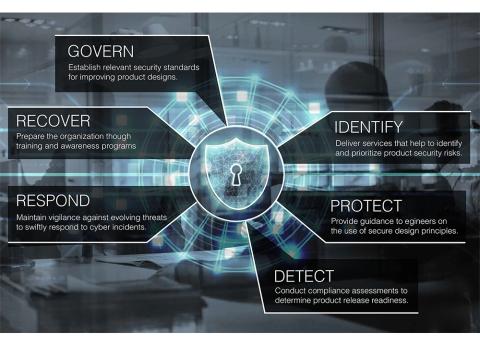
Por ejemplo, el Marco de Seguridad Cibernética del Instituto Nacional de Estándares y Tecnología (NIST CSF), un conjunto voluntario de directrices, estándares y mejores prácticas, se estructura en torno a seis funciones básicas de ciberseguridad: identificar, proteger, detectar, responder, recuperar y gobernar. Este marco se ha convertido en una guía útil para que los ferrocarriles mejoren su postura en materia de ciberseguridad.
La serie de normas ISA/IEC 62443 es otro recurso que influye en el desarrollo de soluciones de ciberseguridad ferroviaria. En concreto, estas normas definen los requisitos y los procesos para implementar y mantener sistemas de control y automatización industrial (IACS) seguros electrónicamente. Wabtec ha trabajado rápidamente para obtener la certificación IEC 62443-4-1 para sus procesos seguros de desarrollo de productos, un reconocimiento a sus clientes por su compromiso con los más altos estándares de ciberseguridad, tanto en su enfoque como en la entrega de nuevos productos.
La empresa también participa activamente en grupos de normalización del sector, como CENELEC TS50701, IEC 63452 y UNIFE, para apoyar la ciberseguridad en la innovación ferroviaria digital. Este esfuerzo de colaboración permite a los productos de Wabtec cumplir con los cambiantes requisitos de la industria.
«Reconocemos que cumplir con una norma no es sinónimo de que una organización sea segura», señala Peterson. «Sin embargo, el cumplimiento de los estándares y marcos ayuda, y es importante, porque un enfoque ad hoc de la ciberseguridad simplemente no es escalable.
«Hoy en día, la industria ferroviaria se encuentra en la fase de proceso de cumplir con sus mandatos de ciberseguridad. Estamos profundamente involucrados en ese proceso, escuchando a nuestros clientes y cumpliendo con los estándares y marcos del sector, lo que aumentará las posibilidades de que todos logren que la fase de ejecución, desde el desarrollo del nuevo software hasta la implementación, sea mucho más sólida y eficaz».
Diseñe dentro, diseñe afuera
Para reforzar un enfoque basado en estándares, Wabtec aboga por un conjunto de principios de diseño e ingeniería para perfeccionar aún más la forma en que la industria desarrolla soluciones para cumplir las promesas de ciberseguridad. El primero y más importante de estos principios es «diseñar dentro, diseñar fuera».
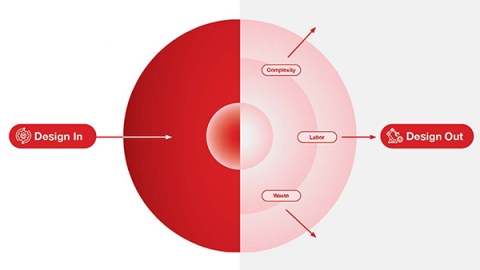
«Design In» se basa en prácticas como Secure by Demand y Cyber Informed Engineering para «hacer de la seguridad una consideración fundamental desde las primeras etapas del ciclo de vida del desarrollo del producto» (Fuente: CISA). Cuando los operadores ferroviarios contratan a los fabricantes y proveedores de servicios de ciberactivos al principio de sus ciclos de desarrollo de productos, hay más probabilidades de que la seguridad pueda mantenerse durante más tiempo y a un menor coste en todas las operaciones ferroviarias.
«Design In» tiene que ver, en última instancia, con la intencionalidad, es decir, incorporar la ciberseguridad a los productos desde el principio.
«Design Out» también tiene que ver con la intencionalidad, pero más bien se centra en reducir el tiempo, el costo y la carga que implica mantener las soluciones de seguridad una vez que están en funcionamiento. El objetivo de Design Out es reducir la complejidad de la seguridad y las operaciones, de modo que la solución se utilice realmente (y se utilice correctamente) y, además, se mantenga adecuadamente. (Para obtener más información sobre los principios de Design In y Design Out, consulte el documento técnico).
Se necesita un programa
Si bien las ideas de «diseñar desde dentro» y «diseñar desde fuera» deben desempeñar, y tendrán, un papel destacado en el futuro de la ciberseguridad ferroviaria, la industria no puede simplemente avanzar rápidamente hacia una mayor resiliencia mediante la innovación del software. Llegar a ser «resiliente» va a requerir un enfoque extremadamente exhaustivo, que tenga plenamente en cuenta las interdependencias de los activos ferroviarios tradicionales.
Por ejemplo, un operador ferroviario descubrió que al cambiar las contraseñas de Secure Shell (SSH) de los controladores se rompían involuntariamente los scripts que se utilizaban con poca frecuencia, lo que provocaba interrupciones intermitentes e importantes durante meses. Estas consecuencias imprevistas son un claro recordatorio de la interconexión de las operaciones ferroviarias y de por qué el principio de «proceder con cautela» en materia de ciberseguridad, basado en una planificación minuciosa y despliegues por etapas, beneficiará mejor a los ferrocarriles y a sus clientes.
Wabtec ha adoptado este enfoque, centrándose primero en desarrollar un «programa» de ciberseguridad y no en «soluciones» de ciberseguridad (aunque esas soluciones estarán disponibles próximamente). Al desarrollar su programa, Wabtec se ha centrado en formar el mejor equipo de ciberseguridad ferroviaria de su clase, con una amplia experiencia en automatización ferroviaria e industrial, dirigido por Larry Lowe, director de seguridad de productos. La empresa también ha estudiado los marcos de ciberseguridad industrial y ha obtenido certificaciones clave, basándose en un enfoque basado en estándares para fortalecer las ciberdefensas del sector ferroviario.
Y lo que es más importante, Wabtec ha escuchado a sus clientes y se ha comprometido con la colaboración como un principio clave para la resolución de problemas de ciberseguridad. La principal de sus conclusiones es la siguiente:
- Lograr operaciones ferroviarias ciberseguras va a requerir mucho esfuerzo. Este no es un trabajo para un solo proveedor. Por ello, los transportistas deberían buscar la forma de asociarse con proveedores de soluciones que sepan cómo asociarse y triunfar en este sector.
- La ciberseguridad debe ofrecer beneficios operativos, no solo protección. En el sector ferroviario, la ciberseguridad no es un complemento, sino que posibilita operaciones más seguras, confiables y eficientes. Desde minimizar el tiempo de inactividad no planificado hasta simplificar el acceso remoto seguro y reducir las intervenciones manuales, las inversiones inteligentes en ciberseguridad pueden aumentar la disponibilidad de la red, acelerar los tiempos de recuperación y mejorar el rendimiento general del sistema.
- Adopte los sistemas abiertos. Cuando se trata de soluciones de ciberseguridad, los operadores ferroviarios quieren evitar la dependencia de los proveedores. Los enfoques de sistemas abiertos, aquellos que puedan incorporar los mejores avances nuevos, independientemente de quién los desarrolle, mantendrán a los operadores en el camino más eficiente en materia de ciberseguridad.
- Los principios de diseño interno y diseño externo para la ciberseguridad incorporan las preocupaciones y la experiencia en materia de resiliencia al principio del desarrollo de soluciones, que es lo que corresponde, al tiempo que reconocen la importancia del tiempo y el esfuerzo para respaldar estas soluciones una vez implementadas.
- El legado importa. Las redes ferroviarias actuales están compuestas por muchos activos, tanto antiguos como nuevos. Hacerlas más resilientes requerirá algo más que innovación de TI; requerirá un coeficiente intelectual tecnológico operativo extraordinario. Trabajar con socios que comprendan los activos heredados y sus numerosas interdependencias es fundamental para el éxito.
- Adopte un enfoque holístico y basado en estándares para la ciberseguridad. Nadie debería tener que reinventar la rueda de la ciberseguridad. Aprovechar las mejores prácticas establecidas conducirá a ganancias más rápidas y a soluciones más escalables.
###
Wabtec y Mandiant, una empresa de Google especializada en servicios de ciberseguridad, han colaborado en la elaboración de un nuevo documento técnico titulado «Innovar en la ciberseguridad ferroviaria: perspectivas de planificación y diseño para mejorar la eficiencia operativa». Descarga tu copia aquí.