画像

この Web サイトは Internet Explorer ウェブブラウザをサポートしなくなりました。
マイクロソフトは廃止され、Internet Explorer もサポートされなくなります。この Web サイトにアクセスするには、別の Web ブラウザーを使用してください。
お使いのブラウザは最新の機能をサポートしておらず、一部の機能が正しく動作しない可能性があります。快適にご利用いただくには、アップデートしてください。
NYSE WAB @ 282.61
 -4.13

鉄道業界では、オペレーショナル・テクノロジー・セキュリティに対するさらなる規制が進んでおり、その経営陣は関連するリスクについての見識を深めています。鉄道業界は、セキュリティへの取り組みにおいて極めて重要な段階にあります。「デザインイン」と「デザインアウト」の方法を活用することで、オペレーショナル・テクノロジー・プログラムの運用効率を大幅に向上させるまたとない機会があります。長期的には、鉄道会社はこれら2つの計画の視点(「デザインイン」と「デザインアウト」)を通して鉄道セキュリティを検討することで、セキュリティ要件とコストのバランスを取り、非効率な領域をより適切に特定し、セキュリティが正常に導入され、定期的に運用を維持できる可能性を高めることができます。
弊社のコミットメント
サイバーセキュリティは、Wabtecサービスの製品や業界のレジリエンスと信頼性にとって重要な部分です。ワブテックは、製品のレジリエンスを強化するために、リスク評価、脆弱性管理、インシデント対応など、製品ライフサイクル全体にわたって安全な開発手法を適用しています。ワブテックの最高製品セキュリティ責任者が率いる当社の製品サイバーセキュリティプログラムは、貨物、輸送、鉱業、工業、海洋環境で使用される製品のレジリエンスをサポートしています。
Wabtecは、エンジニアリングトレーニングと認識、リスク評価と脅威モデリング、セキュリティ要件、安全な設計と開発、セキュリティ検証、脆弱性管理、リリース後の監視など、製品開発ライフサイクル全体にサイバーセキュリティプラクティスを統合しています。
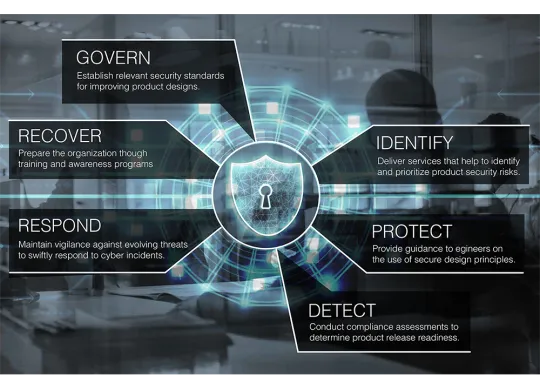
WabtecのIEC 62443-4-1認定製品サイバーセキュリティプログラムは、開発ライフサイクル全体にわたって明確なベンチマークを提供します。この標準主導型のアプローチにより、ワブテック製品の共通のサイバーセキュリティベースラインが可能になります。
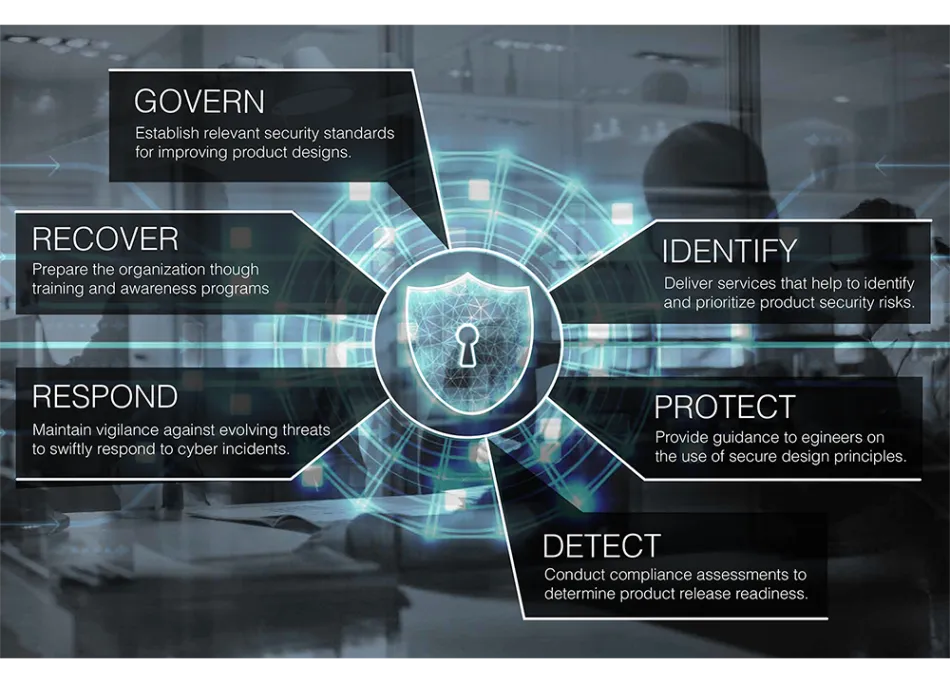
ワブテックの製品サイバーセキュリティチームは、製品のライフサイクル全体にわたって製品のセキュリティとレジリエンスをサポートします。当社の活動には、サイバーセキュリティリスクの特定と評価、製品準備のサポート、関連する脆弱性と脅威の監視、報告された製品セキュリティ脆弱性への対応の調整が含まれます。
認証、暗号化、アクセス制御、安全な通信、ソフトウェアインテグリティを含む製品セキュリティ機能は、ワブテック製品全体のサイバーセキュリティを強化するために、製品ライフサイクル全体にわたって考慮されています。
ワブテックの製品セキュリティインシデント対応チーム(PSIRT)は、製品チームと協力して、製品の脆弱性報告、トリアージ、評価、修復活動、開示を調整します。
製品のサイバーセキュリティ脆弱性管理と報告について詳しくは、以下をご覧ください。
ワブテックは、重要インフラのレジリエンスを強化する業界の取り組みに協力しています。ワブテックは、デジタル鉄道イノベーションにおけるサイバーセキュリティを支援するために、CENELEC (TS 5701)、IEC TC9/PT 63452、UNIFE などの業界団体や標準化団体に積極的に参加しています。私たちは、サービスを提供する業界のセキュリティとレジリエンスを強化するために、お客様との継続的な関わりの機会を模索しています。業界標準や顧客ニーズの変化に伴い、この外部エンゲージメントにより、Wabtecの製品サイバーセキュリティは業界とともに進化することができます。


